
Protocollo d’Intesa per Sicurezza Servizi Sanitari Polizia Ospedale
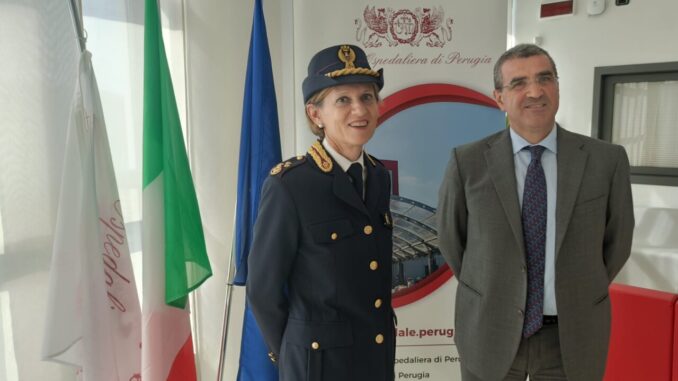
Protocollo d’Intesa – Un nuovo protocollo d’intesa è stato firmato tra l’Azienda Ospedaliera di Perugia “S. Maria della Misericordia” e la Polizia di Stato. Questo accordo mira a rafforzare le infrastrutture per la fornitura di servizi sanitari essenziali.
Il protocollo si basa su un modello di sicurezza partecipata che permette una condivisione di informazioni. Questo approccio consente un’analisi mirata dei rischi e delle procedure da adottare per il ripristino dei servizi e la mitigazione degli stessi. Questo processo sarà supportato anche da sessioni formative.
La Polizia Cibernetica, attraverso il Centro Nazionale Anticrimine Informatico per la Protezione delle Infrastrutture Critiche (CNAIPIC) e i Nuclei Operativi di Sicurezza Cibernetica dislocati sul territorio, fornirà le competenze e le conoscenze tecnologiche necessarie per contrastare il cybercrime. Questo sforzo sarà diretto anche alla protezione dei dati sensibili dei pazienti.
Giuseppe De Filippis, direttore generale dell’Azienda Ospedaliera di Perugia, ha sottolineato l’importanza dei sistemi informatici e delle reti telematiche a supporto delle funzioni istituzionali dell’azienda. Ha descritto queste infrastrutture come sensibili e di interesse pubblico. La firma del nuovo accordo rappresenta un ulteriore passo avanti nella tutela della sicurezza dei cittadini e dei dati sensibili. Questo progresso è stato facilitato anche dalla nuova legge nazionale in materia di rafforzamento della cybersicurezza nazionale, la Legge nr. 90 del 28 giugno 2024.
Il Vice Questore Michela Sambuchi, dirigente del Centro Operativo Sicurezza Cibernetica Polizia Postale e delle Comunicazioni Umbria, ha affermato che la Polizia di Stato opera in questo settore con personale altamente qualificato, specializzato nella lotta al crimine informatico. L’esperienza combinata con lo studio costante e l’aggiornamento degli operatori costituisce un valido connubio per offrire un supporto concreto per l’innalzamento dei livelli di sicurezza informatica in un ambito sensibile come quello della sanità pubblica.


Commenta per primo